PROVISION
L’environnement PROVISION héberge et orchestre les conteneurs des utilisateurs (Reemo Containers). Il communique avec l’environnement INFRA en HTTPS : INFRA pilote le cycle de vie des conteneurs (création, gestion, suppression), PROVISION les exécute.
Voir aussi
Conteneurs et isolation — Le concept des conteneurs, des profils et des niveaux d’isolation.
Architecture
L’environnement PROVISION reçoit les commandes d’INFRA en HTTPS et les exécute sur un moteur d’orchestration de conteneurs. La gestion centralisée reste dans INFRA, tandis que l’exécution des conteneurs est déportée sur PROVISION. La façon dont PROVISION pilote le moteur dépend du moteur lui-même.
Moteurs d’orchestration
Deux moteurs sont pris en charge, avec une architecture différente :
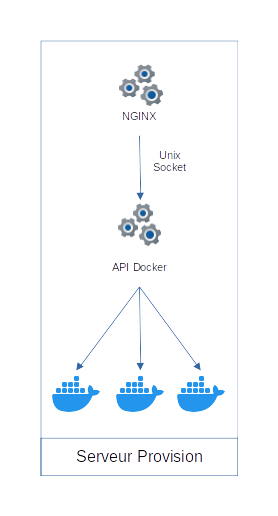
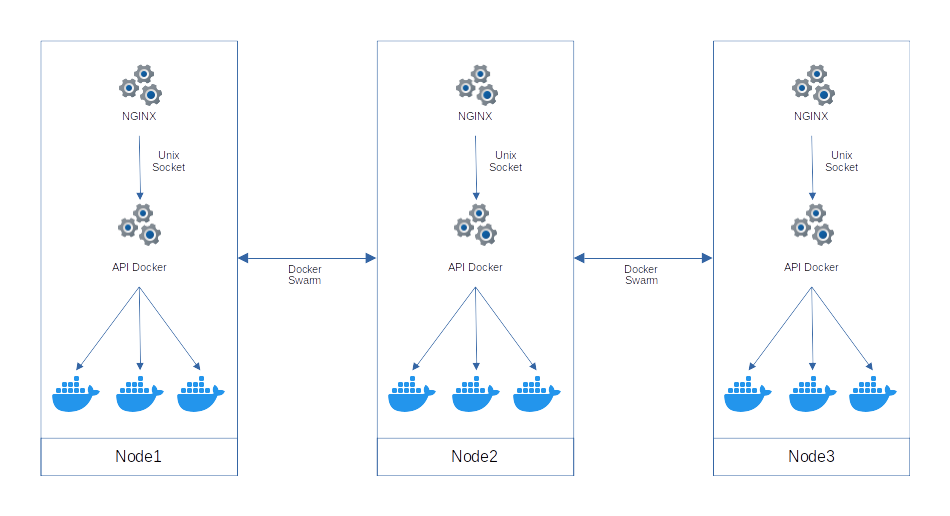
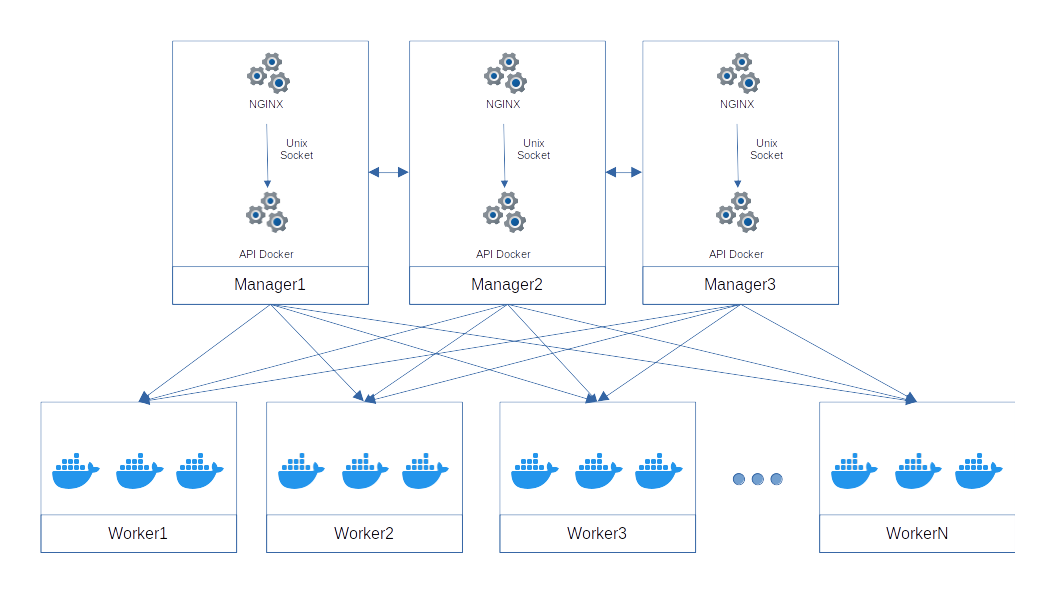
Docker Swarm : l’environnement PROVISION est déployé et géré par Reemo (rôle reemo-infra). Le serveur expose un frontal NGINX qui reçoit les commandes d’INFRA et pilote le moteur Docker via une socket Unix locale, jamais exposée sur le réseau.
Kubernetes : le cluster n’est pas géré par Reemo. Reemo s’adresse directement à l’API server du cluster pour y piloter les conteneurs, ce qui permet de rattacher un environnement Kubernetes existant. Kubernetes permet en outre le disque persistant des images ALU, qui conserve les fichiers de l’utilisateur entre deux sessions.
Voir aussi
Fournisseurs de conteneurs — Déclarer un cluster Docker Swarm ou Kubernetes.
Direct ou appliance
PROVISION se rattache au cœur Reemo de deux façons, selon l’accessibilité réseau de votre cluster :
Mode direct : Reemo dialogue directement avec l’API du cluster (Docker Swarm ou Kubernetes). Le cluster doit être joignable depuis l’infrastructure Reemo, via une IP publique, un VPN ou une liste blanche stricte.
Mode appliance : un connecteur local, installé sur votre réseau, initie une connexion sortante vers Reemo. Aucune ouverture entrante n’est requise — adapté aux environnements on-premise isolés.
Appliance : standard ou avancé
En mode appliance, le produit se compose de deux briques : le Connecteur (pilotage et dialogue avec Reemo) et le Provision (exécution des sandboxes). Elles se déploient de deux façons :
Mode standard : Connecteur et Provision sur une seule machine. Simple, adapté à un PoC ou à un déploiement simple.
Mode avancé : Connecteur et Provision sur deux machines séparées. Isolation des sandboxes sur un hôte dédié et scaling indépendant — recommandé en production ou en environnement isolé.
Voir aussi
Provisionnement d’appliance — Déployer et dimensionner un fournisseur en mode appliance.
Déploiement (Docker Swarm)
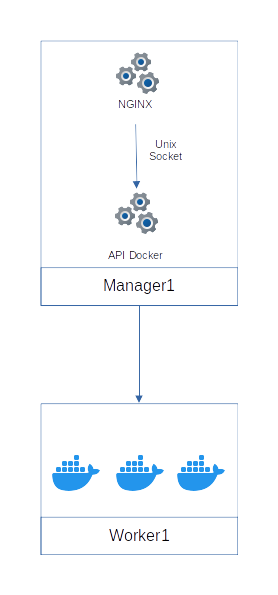
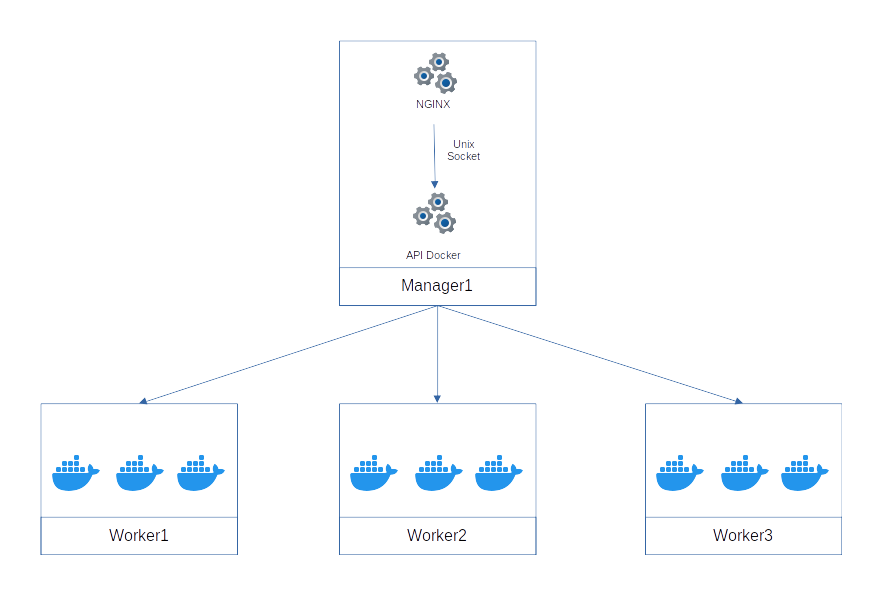
Plusieurs architectures sont possibles en combinant des nœuds manager et worker.
Déploiement à 1 niveau
Déploiement à 2 niveaux
Une architecture à 2 niveaux, séparant les managers et les workers, est à privilégier dans un environnement demandant un haut niveau de sécurité.
Isolation
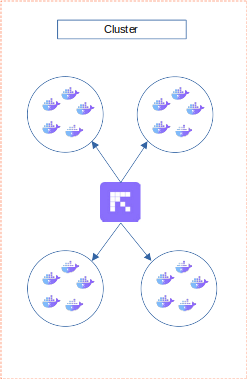
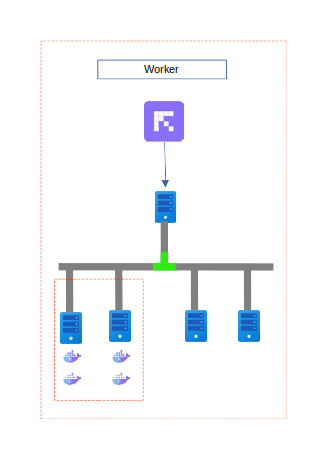
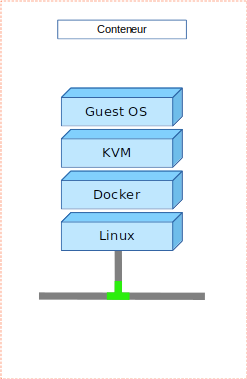
Plusieurs niveaux d’isolation sont disponibles selon les besoins de sécurité.
Avoir plusieurs environnements de Provision pour gérer par client ou par type de conteneur.
À l’intérieur d’un cluster de provision, isoler les workers entre eux pour ne les dédier qu’à un seul type de conteneur.
À l’intérieur d’un conteneur, proposer une surcouche de virtualisation pour isoler les espaces graphiques des utilisateurs entre eux.
Cycle d’un conteneur
Lorsqu’un utilisateur demande une ressource, l’API (INFRA) valide la demande, puis PROVISION crée le conteneur via son moteur d’orchestration. Le conteneur s’enregistre ensuite auprès d’INFRA pour devenir disponible, et la session s’établit avec l’utilisateur.
Voir aussi
Cycle de vie d’une connexion — Le déroulé complet, du portail à la ressource.
Voir aussi
Protocole et modes de connexion — WebRTC (ICE, STUN, DTLS) et WebSocket.