Configurer SAML avec Microsoft Entra ID
Cette page explique comment intégrer Microsoft Entra ID (Azure AD) comme fournisseur d’identité SAML pour authentifier vos utilisateurs sur Reemo.
Note
Configurer SSO dans Reemo
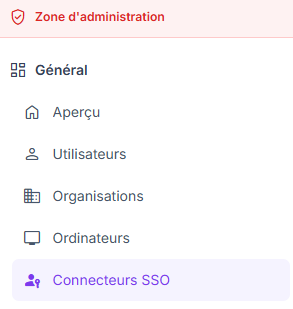
Accéder à Connecteurs SSO dans la Zone d’administration de l’instance.
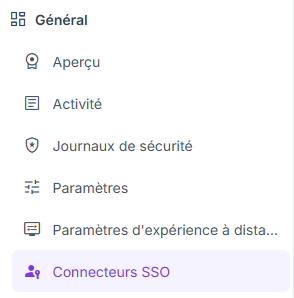
Configurer SSO dans Organisation > Connecteurs SSO.
Créer le connecteur SAML côté Reemo
Depuis verified_user Zone d’administration > domain Organisations, sélectionnez votre organisation, puis accédez à dashboard Général > passkey Connecteurs SSO et cliquez sur Nouveau connecteur > Nouveau connecteur SAML.
Renseignez les champs de base :
Nom convivial : nom affiché à vos utilisateurs (ex. EntraID).
Émetteur / ID URI de l’application :
reemo.Point d’entrée IP : sera complété après la configuration Entra ID.
URL de déconnexion de l’IdP et Protocole de déconnexion (optionnel) : voir la section Configurer la déconnexion côté fournisseur d’identité plus bas.
Federation XML : sera complété après la configuration Entra ID.
Mappage des attributs : noms d’attributs que Reemo attend dans l’assertion SAML (par défaut
email,username,fullname).
3) Cliquez sur Créer pour générer l’URL de callback du connecteur. Vous en aurez besoin dans EntraID (Single sign-on URL).
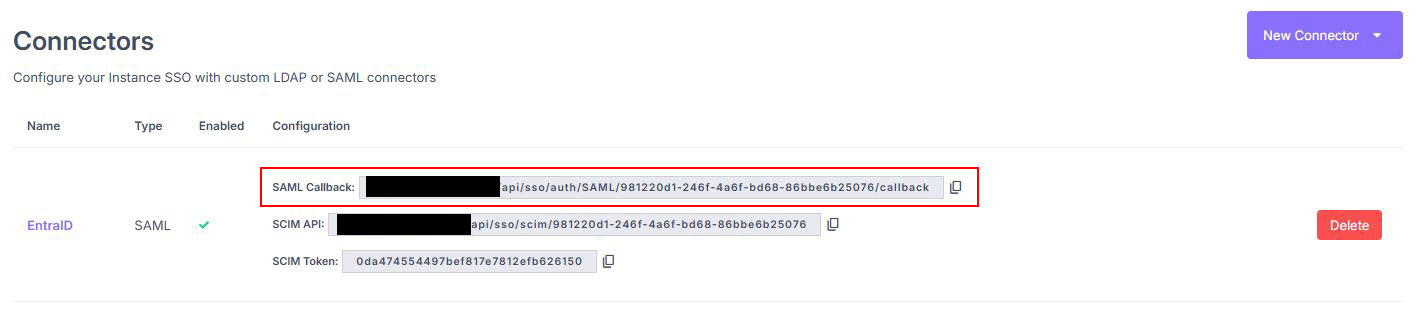
Copier l’URL de callback générée par le connecteur SAML.
Configurer l’application SAML dans Entra ID
Connectez-vous au portail EntraID : https://portal.azure.com
Créez une nouvelle application : Microsoft Entra ID > Manage > Enterprise applications > New application.
- Cliquez sur Create your own application.
Donnez un nom (ex. Reemo).
Choisissez Integrate any other application you don’t find in the gallery (Non-gallery).
Cliquez sur Create.
Ouvrez l’application et allez dans Single sign-on > sélectionnez SAML.
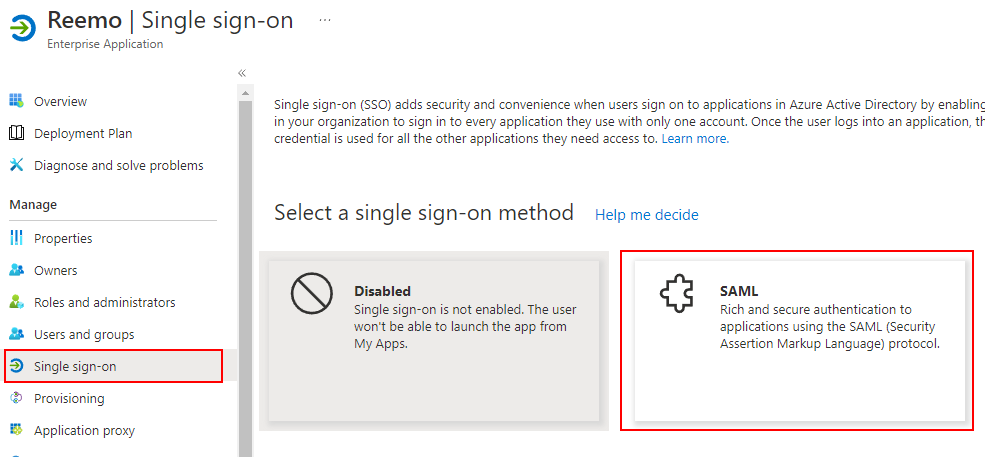
Choisir SAML comme méthode de Single Sign-On.
Dans la section Set up [nom de l’app] :
Copiez Login URL (URL de connexion) et collez-la dans Point d’entrée IP dans Reemo.
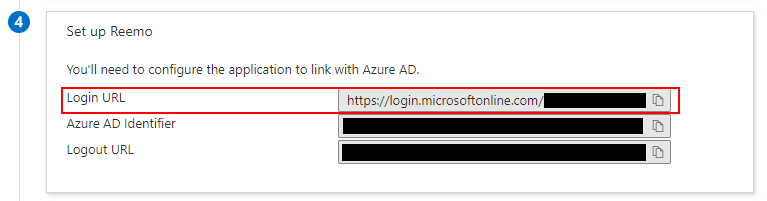
Copier l’URL de connexion dans le champ Point d’entrée IP.
Dans la section SAML Certificates :
Copiez l’URL du fichier federationmetadata.xml via l’ App Federation Metadata URL.
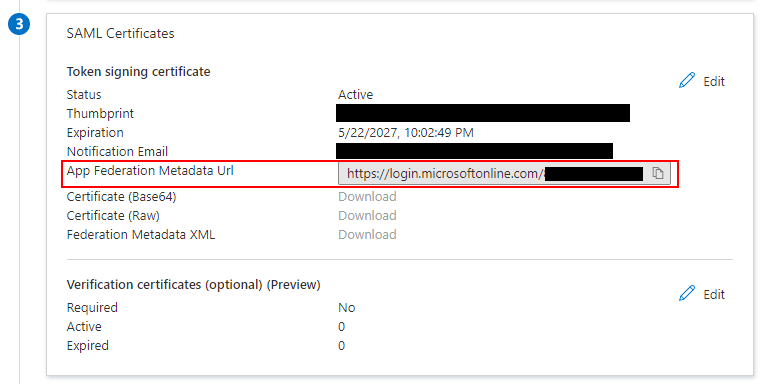
Copier l’URL du fichier federationmetadata.xml.
Collez-le dans le champ Federation XML URL du connecteur Reemo.
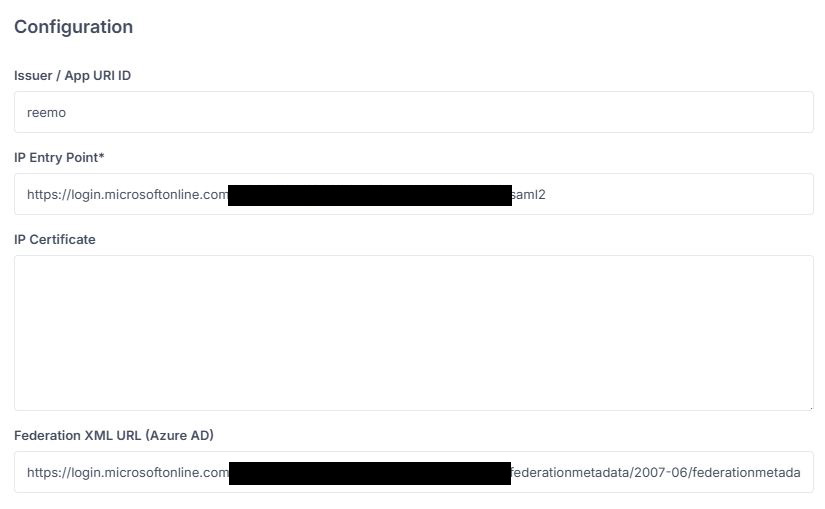
Remplir les champs précédemment laissé vides.
Configurer les attributs (Attribute Statements)
Mappez les attributs pour que Reemo reçoive les bonnes informations d’Entra ID :
Username →
nameEmail →
emailaddressFull Name →
displayname
Configurer l’identifier et l’URL de réponse (Reply URL)
Pour finir la configuration Entra ID requière de renseigner l’Identifier et la Reply URL (Assertion Consumer Service URL) :
Dans la section Basic SAML Configuration, cliquez sur Edit.
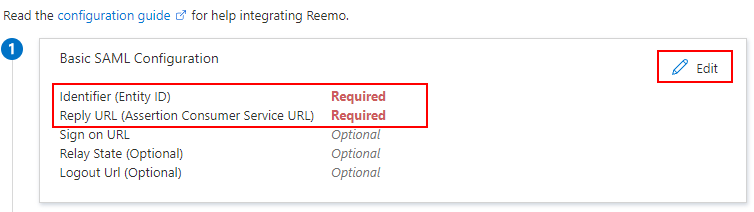
Cliquer sur Edit pour modifier la configuration SAML de base.
Ajoutez un Identifier : utilisez la valeur définie dans Reemo (
reemo).Ajoutez une Reply URL : utilisez l’URL de callback générée par le connecteur dans Reemo.
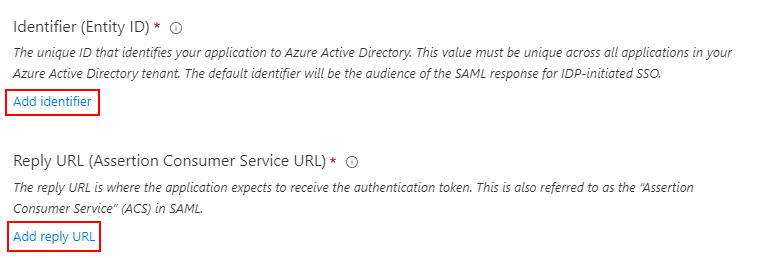
Ajouter un Identifier et une Reply URL avec les valeurs de Reemo.
Cliquez sur Save, puis utilisez le bouton Test pour vérifier la configuration.
Note
L’URL de callback de votre connecteur est visible dans la liste des connecteurs, colonne Configuration.
Déclarer les utilisateurs
Deux approches sont possibles pour donner l’accès SSO aux utilisateurs.
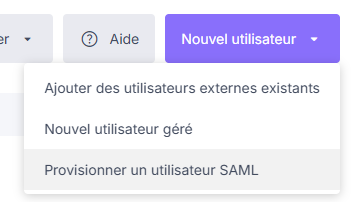
Choisir Provisionner un utilisateur SAML depuis le menu Nouvel utilisateur.
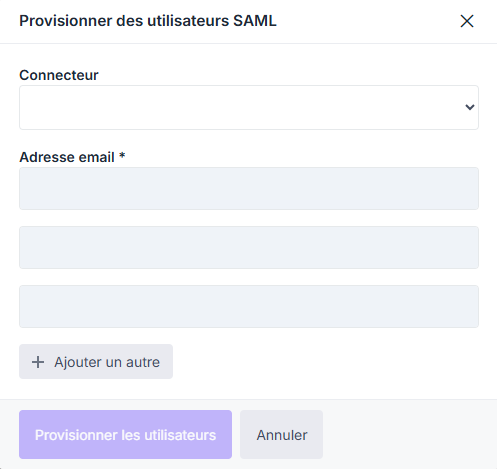
Ajouter des utilisateurs par e-mail via la popup de provisionnement.
Dans le portail Entra, ouvrez l’application Reemo.
Allez dans Provisioning > Get Started.
Mettez Provisioning Mode sur Automatic.
- Saisissez
Tenant URL : valeur SCIM API fournie par Reemo (dans la liste des connecteurs).
Secret Token : valeur SCIM Token fournie par Reemo.
Cliquez sur Test Connection, puis Save.
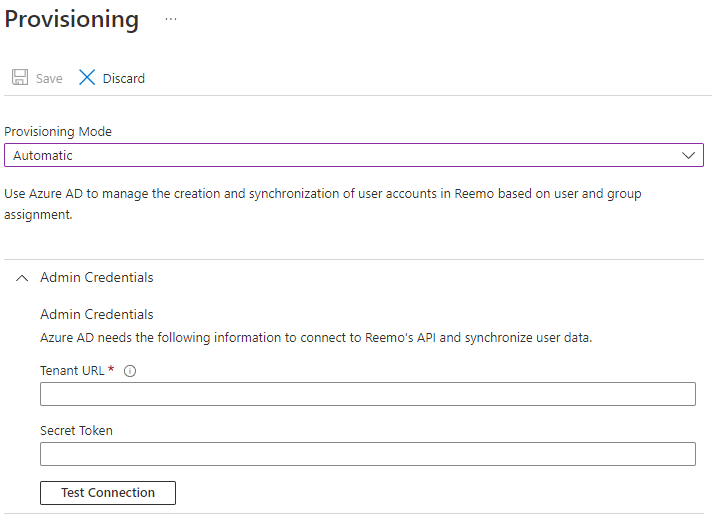
Automatiser le provisionnement des utilisateurs avec SCIM.
Vous devriez pouvoir provisionner des utilisateurs depuis Microsoft Entra ID en utilisant l’interface de provisionnement.
Configurer la déconnexion côté fournisseur d’identité
Le connecteur SAML propose deux champs additionnels pour déconnecter automatiquement l’utilisateur de son fournisseur d’identité (IdP) au moment où il se déconnecte de Reemo : une URL de déconnexion de l’IdP et un protocole de déconnexion.
Redirection vers l’URL ci-dessus (par défaut) : le navigateur est simplement redirigé vers l’URL renseignée. Convient à n’importe quel fournisseur exposant un endpoint de déconnexion qui répond à une simple requête
GET, sans configuration supplémentaire de son côté.Déconnexion unique SAML (LogoutRequest signé) : Reemo signe une véritable requête
LogoutRequestconstruite à partir du sujet de la session, et traite aussi bien laLogoutResponserenvoyée par le fournisseur qu’unLogoutRequestque celui-ci initierait lui-même. C’est le seul mode qui fonctionne avec un fournisseur dont l’endpoint de déconnexion est le même que celui de connexion (ex. Microsoft Entra ID, Keycloak) : cet endpoint attend une requête SAML signée, pas un simpleGET.
Note
Ces deux champs sont optionnels et rétro-compatibles : le protocole vaut Redirection vers l’URL ci-dessus par défaut, donc les connecteurs existants ne changent pas de comportement. La stratégie de connexion (login) n’est jamais affectée, et un échec de déconnexion côté fournisseur ne bloque jamais la déconnexion de l’utilisateur dans Reemo.
La Déconnexion unique SAML nécessite qu’une clé de fournisseur de service existe pour ce connecteur : sans elle, il retombe automatiquement sur le mode Redirection vers l’URL ci-dessus. Reemo génère cette paire de clés par connecteur — la clé privée ne quitte jamais le serveur — et le certificat correspondant, à déclarer côté fournisseur, est affiché dans la liste des connecteurs SSO.
Warning
La Déconnexion unique SAML demande deux déclarations côté fournisseur d’identité : une URL de callback de déconnexion vers Reemo (son format dépend du fournisseur — voir le guide correspondant) et le certificat de signature du connecteur, affiché dans la liste des connecteurs SSO. Sans ces deux déclarations, le fournisseur rejette le LogoutRequest signé par Reemo.
Warning
En mode Déconnexion unique SAML, réglez l’URL de déconnexion de l’IdP selon votre fournisseur :
Laissez-la vide si votre fournisseur sert la déconnexion sur son endpoint de connexion (ex. Microsoft Entra ID, Keycloak). Reemo réutilise alors le Point d’entrée IP déjà configuré.
Renseignez-la si votre fournisseur expose un endpoint de déconnexion distinct (ex. Okta).
Warning
La déconnexion déclenchée côté fournisseur d’identité ferme la session de navigateur pour l’ensemble du fournisseur, pas seulement pour Reemo. Un utilisateur qui a d’autres onglets ouverts sur le même fournisseur (ex. les autres services Microsoft) en sera également déconnecté.
Warning
Dans Entra ID, l’URL affichée comme Logout URL sur la page Single sign-on de l’application (section Set up [nom de l’app]) est l’endpoint SAML2 du tenant — identique à celle utilisée pour la connexion. En mode Redirection vers l’URL ci-dessus, cette URL ne fonctionne pas : l’endpoint attend un LogoutRequest signé, pas un simple GET. Utilisez plutôt une URL qui répond à un GET, du type https://login.microsoftonline.com/{tenant}/oauth2/v2.0/logout.
En mode Déconnexion unique SAML, l’URL affichée par Entra ID est la bonne, et l’URL de déconnexion de l’IdP peut rester vide côté Reemo.
Déclarez également l’URL de callback de déconnexion du connecteur Reemo dans le champ Logout URL de l’app registration Entra ID, ainsi que le certificat de signature du connecteur (visible dans la liste des connecteurs SSO).
Se connecter via SAML
Une fois le connecteur actif et les utilisateurs déclarés (ou JIT activé), vos utilisateurs peuvent se connecter :
Accès général à votre portail (Private Cloud / On-Prem) :
https://[portal_url]/
Accès direct à l’organisation (Public Cloud) :
https://[portal_url]/login/[organization_shortname]
Sur l’écran de connexion, sélectionnez l’onglet SSO, puis cliquez sur Se connecter pour être redirigé vers le fournisseur d’identité.
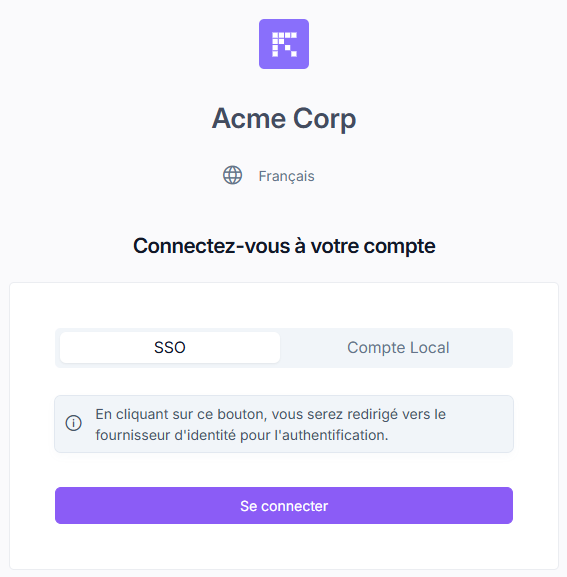
Sélectionner l’onglet SSO, puis cliquer sur Se connecter.