Certificats SSL
Reemo chiffre toutes ses communications avec TLS. Les certificats SSL remplissent deux rôles bien distincts : exposer le Portail aux utilisateurs et sécuriser les échanges internes entre les micro-services de la plateforme.
Comprendre cette séparation aide à choisir la bonne autorité de certification (CA) pour chaque usage, et à raisonner sur le renouvellement des certificats.
Deux usages des certificats
Exposition publique : le frontal Traefik termine le TLS côté navigateur. C’est le certificat que voit l’utilisateur quand il ouvre le Portail.
Communications internes : les micro-services dialoguent entre eux en mTLS (TLS mutuel), chacun présentant son propre certificat. Cet usage repose sur une PKI interne dédiée.
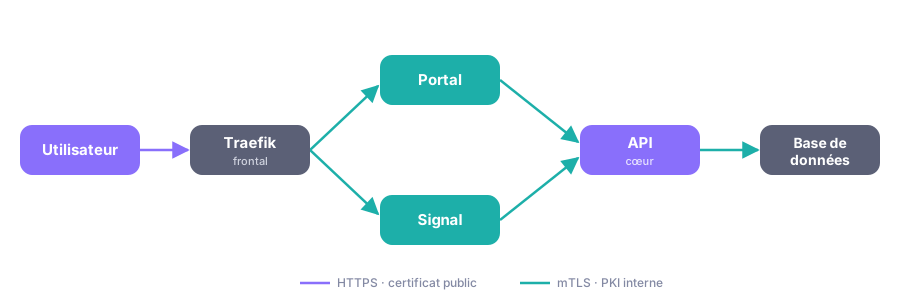
Les deux usages des certificats : HTTPS public sur Traefik, mTLS interne entre les services.
Terminaison TLS publique
Le frontal Traefik est le seul composant exposé aux utilisateurs. Il porte le ou les certificats des URLs du Portail (par exemple le portail utilisateur et le portail d’administration) et re-chiffre ensuite le trafic vers les micro-services internes.
Ce certificat est généralement émis par une autorité publique (reconnue par les navigateurs) ou fourni par l’organisation. Il est indépendant de la PKI interne.
PKI interne et mTLS
Les micro-services ne se font pas confiance par défaut : ils s’authentifient mutuellement à chaque connexion (mTLS). Chaque service présente un certificat signé par une CA interne dédiée (la Reemo CA), et vérifie celui de son interlocuteur.
Ce modèle garantit que seul un service muni d’un certificat valide, émis par la CA interne, peut rejoindre la plateforme — même si le réseau est compromis.
Important
Il est recommandé d’utiliser une PKI différente pour les communications internes de celle utilisée pour Traefik : l’exposition publique et le cœur de la plateforme n’ont pas le même cycle de vie ni le même périmètre de confiance.
PKI dédiées
Au-delà de la PKI interne commune, Reemo isole certains échanges derrière des PKI dédiées. C’est le cas des communications avec les passerelles sécurisées (postes de travail, appliance, portail de secrets, identité), qui reposent sur leur propre autorité de certification — par exemple la Reemo Workstation CA pour les postes de travail.
Une PKI dédiée limite le périmètre de confiance : compromettre l’un de ces domaines n’expose pas le reste de la plateforme.
Voir aussi
Architecture des passerelles sécurisées — Comment les passerelles sécurisées communiquent en mTLS avec une PKI dédiée.
Voir aussi
Certificats SSL (installation) — Configuration des certificats Traefik et de la PKI interne dans le rôle reemo-infra.