Architecture des passerelles sécurisées
Une passerelle sécurisée (secure gateway) relie un domaine fonctionnel précis — postes de travail, appliance, secrets, identité — au cœur de la plateforme Reemo, sans jamais exposer directement l’API. Chaque passerelle dialogue avec le cœur en mTLS (TLS mutuel) sur une PKI dédiée.
Ce modèle cloisonne la confiance : chaque passerelle possède sa propre identité cryptographique, et un domaine compromis n’ouvre pas l’accès aux autres.
Principe
Une passerelle sécurisée applique trois mécanismes :
Authentification mutuelle (mTLS) : la passerelle et le cœur présentent chacun un certificat, et chacun vérifie celui de l’autre. Un client sans certificat valide est rejeté.
PKI dédiée : les certificats de la passerelle sont émis par une autorité de certification propre à son domaine, distincte de la PKI interne commune.
Identité par passerelle : chaque passerelle a son propre certificat, ce qui permet de l’isoler, de la révoquer ou de la renouveler indépendamment.
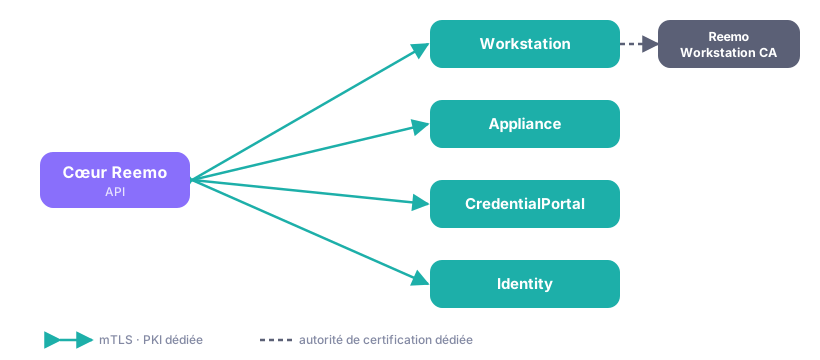
Les passerelles sécurisées dialoguent avec le cœur en mTLS sur une PKI dédiée.
Les passerelles
Workstation : raccorde les postes de travail (agents Reemo Desktop) au cœur. Elle s’appuie sur une PKI dédiée, la Reemo Workstation CA, séparée de la PKI interne.
Appliance : relie un fournisseur de conteneurs de type appliance, via la passerelle applianceportal.
CredentialPortal : expose le portail de secrets devant la CredentialAPI et son coffre-fort.
Identity : porte l’authentification et la fédération d’identité, via la passerelle identityportal.
Chacune n’est déployée que si son domaine est activé dans l’instance.
mTLS avec PKI dédiée
Le cœur n’accorde sa confiance qu’aux passerelles dont le certificat est émis par la bonne autorité et toujours valide. À l’inverse, la passerelle vérifie que c’est bien le cœur Reemo qui lui répond. Cette vérification est bidirectionnelle et rejouée à chaque connexion.
Combiné à des PKI distinctes par domaine, ce modèle réduit la surface d’attaque : une passerelle ne peut pas usurper un autre domaine, et la compromission d’un domaine reste contenue.
Voir aussi
Passerelles sécurisées — Créer et configurer une passerelle sécurisée dans votre instance.
Voir aussi
Certificats SSL — Le concept de certificats et de PKI sur lequel reposent les secure gateways.