Modèle de sécurité
La sécurité de Reemo repose sur quelques principes constants : chiffrer toutes les communications, n’accorder la confiance qu’aux composants porteurs d’une identité cryptographique valide, et ne délivrer les secrets que de façon temporaire et cloisonnée.
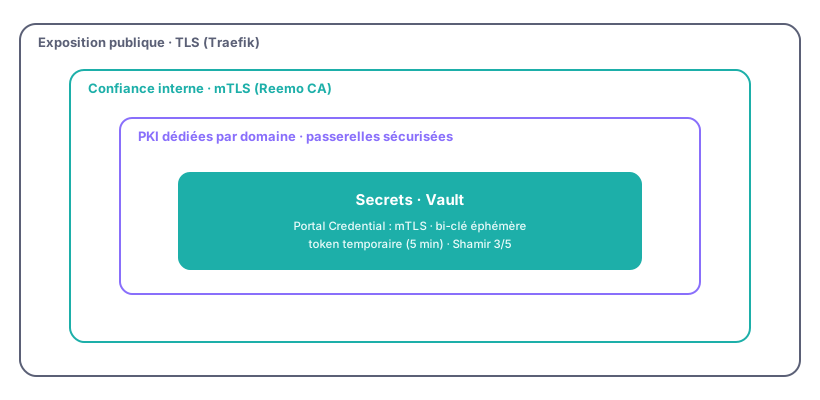
Les couches du modèle de sécurité : exposition TLS, confiance interne mTLS, PKI dédiées et secrets.
Chiffrement et confiance interne (mTLS)
Reemo chiffre toutes ses communications en TLS, avec deux rôles distincts :
Exposition publique : le frontal Traefik termine le TLS côté navigateur, avec un certificat généralement émis par une autorité publique, indépendant de la PKI interne.
Communications internes (mTLS) : chaque micro-service présente un certificat signé par une CA interne (la Reemo CA) et vérifie celui de son interlocuteur. Un service sans certificat valide est rejeté, même sur un réseau compromis.
PKI dédiées par domaine
Au-delà de la PKI interne commune, les passerelles sécurisées relient chaque domaine fonctionnel (postes, appliance, secrets, identité) au cœur de la plateforme sur une PKI dédiée. Chaque passerelle possède sa propre identité cryptographique : un domaine compromis n’ouvre pas l’accès aux autres, et l’authentification est vérifiée dans les deux sens à chaque connexion.
Gestion des secrets (Vault)
Les secrets — mots de passe, clés, certificats — sont stockés dans un coffre-fort Vault (basé sur OpenBao) et délivrés uniquement aux services autorisés. Deux propriétés clés :
Scellement (seal/unseal) : Vault ne garde jamais en clair la clé qui chiffre ses données ; il faut le desceller après chaque redémarrage. La master key est protégée par Shamir’s Secret Sharing (par défaut 3 clés requises sur 5).
Secrets temporaires et cloisonnés : via le Portal Credential, un conteneur récupère ses secrets au prix de trois mécanismes combinés — mTLS, bi-clé éphémère générée en mémoire, et token Vault temporaire (5 minutes par défaut). Chaque conteneur est limité à ses propres permissions.
Les briques d’accès sécurisé
Côté usage, Reemo réunit dans un seul produit plusieurs fonctions d’accès sécurisé : ZTNA (accès par application), bastion (rupture protocolaire, par exemple RDP ou SSH dans le navigateur), PAM (privilèges et secrets) et RBI (isolation de navigation).