Zero Trust
Le Zero Trust consiste à n’accorder aucun accès par défaut : chaque session est vérifiée avant son ouverture, limitée à ce dont elle a besoin et tracée.
Reemo donne accès à des bureaux, des applications et des serveurs depuis un navigateur, sans VPN. Chaque session est authentifiée, isolée et contrôlée :
Vérifiez l’identité de l’utilisateur et les règles d’accès avant d’ouvrir la session.
Séparez l’utilisateur de la ressource, qui ne reçoit qu’un flux d’image.
Encadrez les actions pendant la session et conservez-en la trace.
Chaque principe est illustré par des cas d’usage, avec le parcours pas à pas et, quand elles existent, les pages de réglage. Pour choisir les réglages à activer, voir Sécuriser son instance (instance) et Sécuriser son organisation (organisation). Pour les principes de chiffrement et de confiance interne, voir Modèle de sécurité.
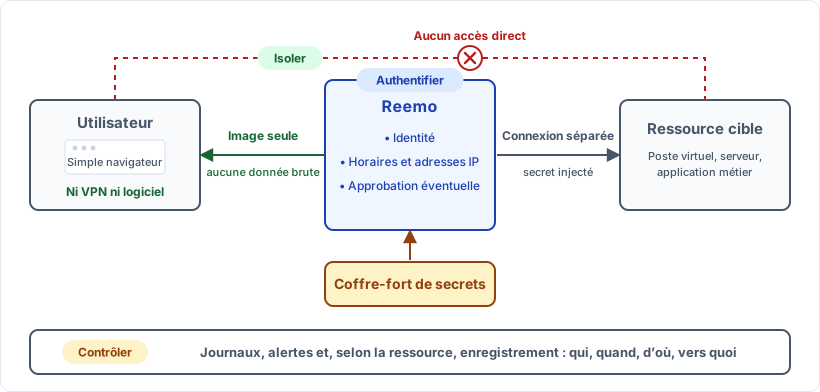
Une session Reemo, de l’utilisateur à la ressource.
Authentifier
Chaque session commence par une authentification, des règles d’accès et, selon la ressource, une approbation.
Donner accès à un prestataire externe
Un prestataire doit intervenir sur un serveur de production, sans que l’entreprise lui ouvre son réseau ni lui communique de mot de passe.
Il s’authentifie avec le fournisseur d’identité de l’entreprise (SSO) et la double authentification (2FA).
Les règles d’accès s’appliquent avant l’ouverture : plages horaires (Configurer les plannings d’utilisation) et filtrage des adresses IP (paramètres de connexion).
Un approbateur valide la demande. La session ne s’ouvre qu’après sa décision (Workflow d’approbation).
Reemo injecte le secret de la ressource (mot de passe ou clé SSH) depuis le coffre-fort de secrets : il n’est pas affiché au prestataire.
Le prestataire travaille sur le flux d’image de la session, sans accès direct au serveur.
Risque couvert : un mot de passe divulgué ou réutilisé, et un accès accordé hors du cadre prévu.
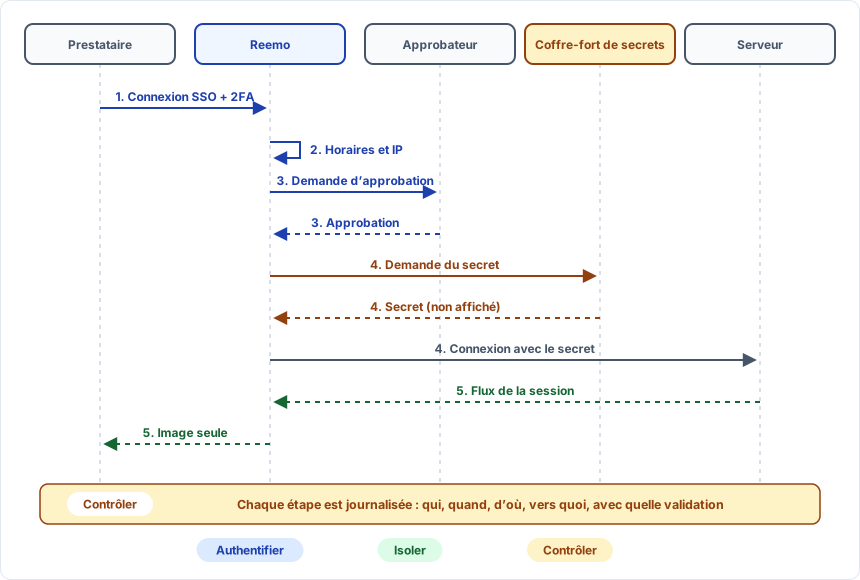
Accès d’un prestataire externe à un serveur.
Publier une application sensible sans partager de mot de passe
Une application métier critique (SAP, Grafana, outil DevOps) ne doit être accessible qu’à certains collaborateurs, sans que son mot de passe soit connu des utilisateurs.
L’utilisateur s’authentifie avec le SSO, éventuellement avec une clé d’accès (passkey).
Seuls les utilisateurs assignés voient la ressource.
Reemo se connecte à l’application à sa place, avec le secret du coffre-fort de secrets.
Risque couvert : un mot de passe noté, perdu ou volé, puisque l’utilisateur ne le connaît pas.
Isoler
L’utilisateur reçoit un flux d’image, sans accès à votre réseau ni données brutes sur son poste. Les ressources restent en place, reliées à l’instance par des passerelles sécurisées et des relais, avec des communications chiffrées (Gérer les certificats).
Accéder à un bureau depuis un poste non maîtrisé
Un collaborateur utilise son poste personnel, ou un poste que l’entreprise ne gère pas, pour accéder à son bureau virtuel (Nutanix, Proxmox, Azure, GCP).
Il ouvre son navigateur, sans installer de logiciel ni de VPN.
Il s’authentifie, puis ne reçoit que l’image de son bureau.
Par défaut, aucune donnée brute n’arrive sur son poste : le presse-papiers et les transferts de fichiers se règlent séparément (voir Contrôler).
Risque couvert : si le poste est compromis, l’attaquant n’obtient ni accès à votre réseau, ni secrets de la ressource, ni moyen de rebondir vers vos autres systèmes. Il peut en revanche agir dans la session déjà ouverte, avec les droits de l’utilisateur : la section Contrôler permet de limiter ce qu’il peut y faire.
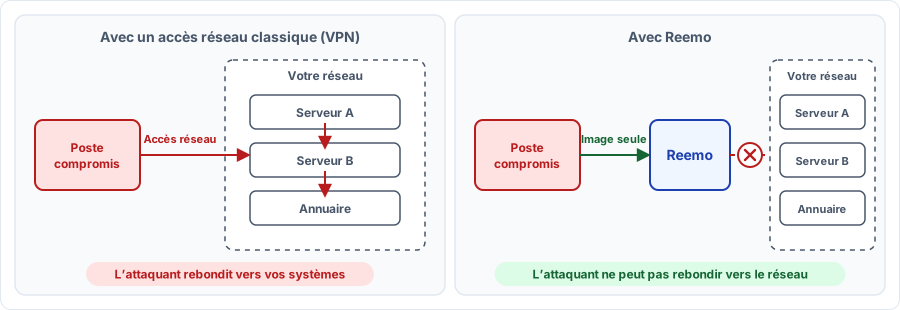
Poste compromis, avec un VPN et avec Reemo.
Isoler une application ancienne
Une application ancienne (Java, navigateur non maintenu) doit rester utilisable sans exposer le poste ni le réseau.
L’application s’exécute dans un conteneur dédié, pas sur le poste de l’utilisateur.
L’utilisateur ne reçoit que l’image.
L’environnement de la session est détruit à la fin.
Risque couvert : une application vulnérable qui devient une porte d’entrée vers votre réseau.
Contrôler
Pendant la session, les administrateurs règlent ce que l’utilisateur peut faire et une trace de ses actions est conservée.
Encadrer ce que fait l’utilisateur pendant la session
Selon la sensibilité de la ressource, le presse-papiers et les transferts de fichiers sont autorisés ou non.
Les politiques de session restreignent le presse-papiers et les transferts de fichiers entre l’utilisateur et la ressource (Politiques de session).
Les transferts de fichiers des conteneurs se règlent à part (Configurer le transfert de fichiers).
Risque couvert : une fuite de données par copier-coller ou par transfert de fichier.
Répondre à un audit ou à un incident
Il faut savoir qui a fait quoi sur les systèmes, et pouvoir le prouver.
L’administrateur retrouve l’accès : qui, quand, d’où, vers quoi et avec quelle validation (Journaux de sécurité).
Chaque alerte est suivie jusqu’à sa résolution (Alerting).
La session peut être rejouée pour voir exactement ce qui s’est passé (Enregistrements de session).
Risque couvert : l’impossibilité de reconstituer un accès après un incident ou lors d’un audit.